
Trioliet ontwerpt en produceert geautomatiseerde voersystemen voor de veehouderij die 24/7 op afstand toegankelijk zijn. Om te voldoen aan de cyberbeveiligingswet voerde het bedrijf een security risk assessment uit in samenwerking met Pilz. Hiermee zijn verbeteringen op het vlak van cyber security vastgesteld die het bedrijf in haar nieuwe machines en systemen kan meenemen.
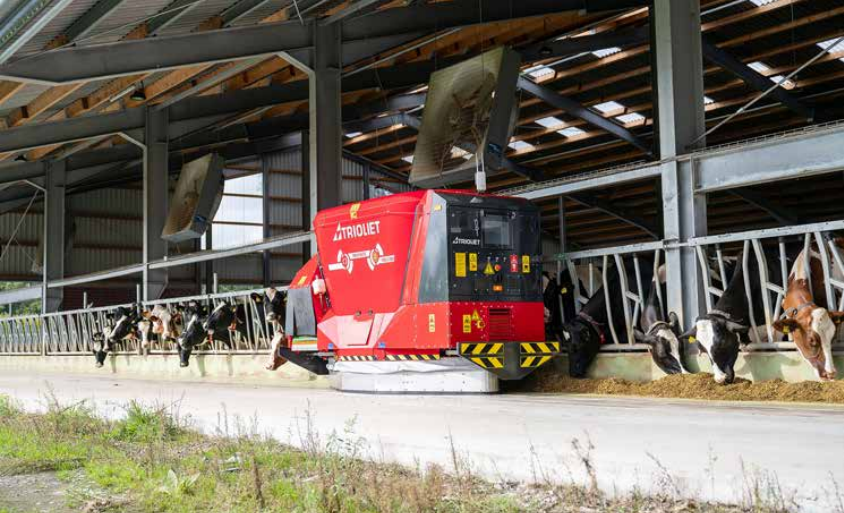
De Cyberbeveiligingswet (Cbw) is de Nederlandse implementatie van de Europese NIS2-richtlijn en kort geleden in werking getreden (15 augustus 2026). De wet verplicht organisaties in kritieke sectoren onder andere om aan cybersecurityeisen te voldoen.
Ruben Bomkamp is teamleider soft- en hardware bij Trioliet en vertelt: “Als producent van geautomatiseerde voersystemen voor klanten wereldwijd heb je hier direct mee te maken door onder meer de mogelijkheden voor remote access. Niet alleen klanten gebruiken deze mogelijkheid om hun systeem te bewaken; ook leveranciers van bijvoorbeeld voer of onderhoudsdiensten kunnen toegang krijgen. Onbevoegden en hackers wil je uiteraard buiten houden.”
Op tijd beginnen
Zoals bij veel nieuwe wet- en regelgeving is het voor bedrijven niet eenvoudig om hier op het vereiste tijdstip aan te voldoen. Nieuwe materie, lastige wetteksten, nog geen voorbeelden van collega-bedrijven… Om die reden is Trioliet al vorig jaar begonnen met de analyse van een bestaand voersysteem. Daarbij is Pilz als specialist in de arm genomen voor het uitvoeren van een zogenaamd ‘security risk assessment’.
Het uitgangspunt was een bestaand voersysteem, dat volledig is ‘doorgelicht’ op het vlak van cyber security. Bomkamp: “Uiteraard hebben we voor die tijd ook al aandacht besteed aan de cyberveiligheid van onze systemen, maar een specialist mee laten kijken leverde de bevestiging op waar we het goed hadden gedaan en waar ruimte was voor verbetering. Het was wat dat betreft een fijne samenwerking waarbij steeds één persoon van Pilz en twee van onze eigen mensen gezamenlijk bezig waren met de analyse en het in kaart brengen van de verbeterpunten.”
Eindresultaat
Het eindrapport met aanbevelingen dient als basis voor de cyberveiligheid in het ontwerp van nieuwe machines en geeft het bedrijf handvatten voor het uitvoeren van gelijksoortige analyses bij alle ander systemen. Tevens zijn op basis van de analyse inmiddels ook verbeteringen met terugwerkende kracht doorgevoerd middels een software update.
Bomkamp besluit: “Door dit ‘4-ogen principe’ staan we nu stevig in onze schoenen met betrekking tot het cyberveilig ontwerpen van onze systemen. Hierdoor word je ook enthousiast om het toe te passen en dat is een goede zaak. Cyberveiligheid is immers aanvullend op alle zaken rondom machineveiligheid die al veel langer wettelijk verplicht zijn. Het komt erbíj. Maar uiteraard zijn beide noodzakelijk om onze machines veilig en toegankelijk te houden voor de hele Europese markt.”
Uitgelichte vacatures
- Monteur Hightech Machinebouw (medior)
Bedrijf: Trymax - Kalibratie Engineer Elektriciteit
Bedrijf: VSL