17 feb. 1999
4 minuten
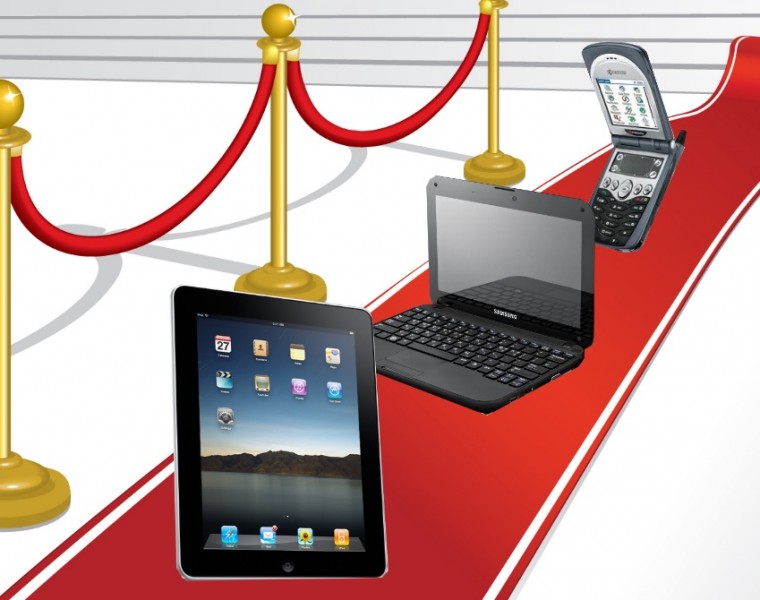
Het lijkt alsof de ICT-wereld bestaat uit vierletterige afkortingen: WLAN, SNMP, HTML – en de nieuwste, BYOD (Bring Your Own Device: Breng Je Eigen Apparaat). Toegang krijgen tot bedrijfsnetwerken en -data met behulp van privé eindterminals was echter een probleem waarover veel IT-managers en directeuren zich het hoofd hebben gebroken. “Hoe kunnen we mobiele apparaten veilige toegang verschaffen zonder onze data in gevaar te brengen?”
Eén goeie benadering is om authenticatie op twee niveaus te gebruiken waarbij gebruikers zich identificeren met behulp van two-factor authenticatie zonder token. Deze aanpak combineert persoonlijke inloggegevens, als de eerste factor, en een dynamische passcode die wordt verkregen via een smartphone, tablet of ander mobiel apparaat, als de tweede factor.
Om zakelijke redenen privécomputers en andere apparaten gebruiken gebeurt steeds vaker. Zoals het laatste onderzoek door de branchevereniging Bitkom liet zien – ‘De belangrijkste technologische en markt trends volgens IT-bedrijven’, 27% van alle bedrijven die deelnamen zijn momenteel gefocust op de BYOD-kwestie. En er is ook aanzienlijk veel belangstelling voor mobiele applicaties (48%) en het vraagstuk van beveiliging van IT in het algemeen (33%). Twee belangrijke eisen zijn met elkaar in conflict als het op BYOD aankomt: voor werknemers is de grootst mogelijke flexibiliteit gewenst, samen met een ongecompliceerde inlogproces, terwijl het voor werknemers belangrijk is om te zorgen voor de best mogelijke beveiliging voor netwerken en data.
Beveiliging op twee niveaus
Naarmate er veiligheidsmaatregelen ontwikkeld zijn en vooral met betrekking tot identificatieprocessen, zijn veiligheidsdeskundigen begonnen verschillende mechanismen te combineren. Dit is het geval met two-factor authenticatie – om ondubbelzinnige identificatie mogelijk te maken, zijn ten minste twee of drie mogelijke veiligheidsfactoren vereist, te weten:
- Iets dat uitsluitend aan de gebruiker bekend is (bijv. een wachtwoord of pincode);
- Een concreet voorwerp dat alleen de gebruiker bezit (bijv. een mobiele telefoon);
- Iets dat per se met de gebruiker verbonden is (bijv. de iris van het oog).
Een alledaags voorbeeld is geld uit een geldautomaat halen – de klant heeft zijn/haar persoonlijke bankkaart en een pincode nodig om met succes een transactie uit te voeren. Het nadeel in dit geval is dat de gebruiker altijd de bankkaart (of token, in de bewoordingen van een bedrijfsnetwerk) bij zich moet dragen. Behalve dit probleem moeten bedrijven de kosten met betrekking tot het gebruiken van tokens niet onderschatten. In verband hiermee moeten managers rekening houden met de kosten die gerelateerd zijn aan de aanvankelijke aanschaf van de tokens en ook voor de uitgifte van vervangende tokens bij verlies of diefstal.
Bestaande bronnen gebruiken
Moderne oplossingen gaan nog een stap verder en zijn gebaseerd op het principe van "BYOT": Breng je eigen token. In plaats van extra middelen gebruiken dergelijke applicaties bestaande apparaten zoals hulpmiddelen om toegang te krijgen, in dit geval mobiele apparaten. Het voordeel van deze benadering is dat smartphones iets zijn geworden dat de meeste mensen in hun gewone leven sowieso zich hebben. En op het werk hebben de meeste werknemers gewoonlijk hun mobiele telefoon, tablet of laptop bij zich.
Om veilige en ondubbelzinnige identificatie mogelijk te maken, combineren BYOT-oplossingen een ‘passcode factor’ en een ‘factor persoonlijke inloggegevens’. Voor de laatste heeft de gebruiker een persoonlijk gekozen gebruikersnaam, een wachtwoord en ook een persoonlijke toegangslicentie. En voor de eerste factor krijgt de gebruiker via sms, e-mail of een app een dynamisch gecreëerde, eenmalig geldige, numerieke passcode toegestuurd op zijn of haar mobiele apparaat. Bedrijven hoeven zodoende geen extra software of hardware op apparaten te installeren, wanneer het personeel voor toegang tot interne data niet alleen bedrijfsapparatuur, maar ook privéapparaten gebruikt. Zo wordt het risico vermeden dat werknemers het gevoel hebben dat het hen wordt opgelegd om extra software op hun privéapparatuur te installeren.
Geïntegreerde vervaldatum
Wanneer de gebruiker zijn passcode tijdens het inloggen invoert, vervalt die bepaalde nummerreeks zo gauw hij is ingevoerd en maakt het systeem automatisch een nieuwe code aan die het naar het mobiele apparaat van de gebruiker stuurt. Hetzelfde principe is van toepassing aals er tijdens het inloggen een onjuiste code wordt ingevoerd. Het is mogelijk vast te stellen hoe vaak een onjuiste login is toegestaan voordat de toegang volledig wordt ontzegd. Of de gebruikers kunnen een opnieuw bruikbare passcode voor een bepaalde tijd toegestuurd krijgen, die automatisch vervalt wanneer periodiek één dag voor hij nodig is een nieuwe nummercombinatie wordt gestuurd. Deze vervanging van codes zorgt ervoor dat er altijd een geldige passcode beschikbaar is en dat dringende transmissieproblemen in mobiele telefoonnetwerken een succesvolle uitvoering van het inlogproces niet verhinderen.
Two-factor authenticatie in de praktijk
Een two-factor authenticatiemethode zoals hier is beschreven, is bijvoorbeeld bij T-Mobile in de praktijk gebracht. Het bedrijf was in feite de eerste operator van mobiele telefoons die een oplossing invoerde waarbij mobiele telefoons voor authenticatie op afstand worden gebruikt. Hierdoor kunnen personeelsleden zich identificeren, ongeacht waar ze werken, met behulp van een mobiele telefoon, een wachtwoord en een dynamisch gecreëerde passcode, die naar het mobiele apparaat wordt gezonden. Aangezien elke werknemer de enige is die allebei zijn of haar respectieve factoren weet, is er geen enkele manier waarop derden toegang tot het netwerk kunnen krijgen en data kunnen stelen. In totaal werken nu 15 000 werknemers met dit methode en managers hebben gemerkt dat dit tot aanzienlijke besparingen van tijd en geld heeft geleid, aangezien de dure aankoop van extra hardwaretokens niet nodig is. Bovendien is het niet nodig om tijdrovende trainingsessies te houden.
bron: SecureEnvoy