17 feb. 1999
3 minuten
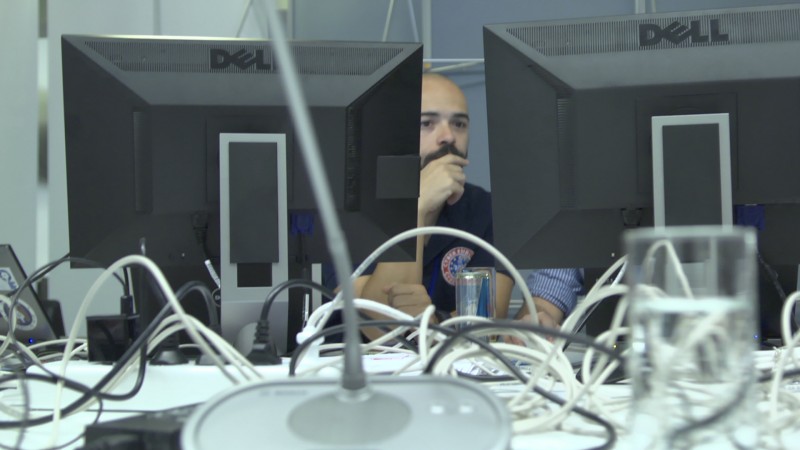
Meer dan 200 organisaties bekeken op 30 oktober samen met 400 deskundigen op het gebied van cyberveiligheid of zij bestand zijn tegen cyberaanvallen. Het Agentschap van de Europese Unie voor netwerk- en informatiebeveiliging ( Enisa ) organiseerde daarvoor een simulatie die één dag duurde en waaraan 29 Europese landen deelnamen.
Deskundigen uit de publieke en de particuliere sector (waaronder agentschappen voor cyberveiligheid, nationale computercrisisteams, ministeries, telecombedrijven, energiebedrijven, financiële instellingen en internetaanbieders) deden mee aan Cyber Europe 2014 om hun procedures en capaciteiten te testen in een levensecht, grootschalig cyberbeveiligingsscenario.
2000 cyberincidenten
#CyberEurope2014 was de grootste en meest complexe oefening die ooit in Europa is georganiseerd. De deelnemers werden geconfronteerd met meer dan 2000 afzonderlijke cyberincidenten, waaronder ‘denial of service’-aanvallen op onlinediensten, ‘defacing’ van websites (aanvallen waarbij het uiterlijk van websites wordt veranderd), ‘lekkage’ van gevoelige informatie en aanvallen op kritieke infrastructuur zoals energie- of telecomnetwerken. Daarnaast werd de reactie op rapporten van inlichtingendiensten en berichten in de media over cyberaanvallen alsmede de samenwerkings- en escalatieprocedures van de EU doorgelicht. De oefening had een gedistribueerde opzet, waarbij oefeningscentra in heel Europa waren betrokken die vanuit een centraal hoofdkwartier werden gecoördineerd.
Aanvallen geraffineerder
Vicevoorzitter van de Europese Commissie: "Het aantal cyberaanvallen neemt elke dag toe en zij worden steeds geraffineerder. Wij zij daar niet tegen opgewassen als de landen afzonderlijk werken of als slechts een paar landen samenwerken. Daarom is het goed dat de lidstaten van de EU en de EVA met de EU-instellingen samenwerken en dat Enisa ze bij elkaar heeft gebracht. De veiligheid van de economie en de samenleving kan tegenwoordig alleen worden beschermd als we allemaal ons steentje bijdragen."
Professor Udo Helmbrecht , uitvoerend directeur van Enisa: "Vijf jaar geleden bestonden er nog geen procedures voor de samenwerking tussen de EU-lidstaten tijdens een cybercrisis. Nu hebben we die procedures wel en kunnen we de gevolgen van een cybercrisis op Europees niveau inperken. Uit de test kunnen we opmaken wat de stand van zaken is en bepalen wat we moeten doen om nog beter te worden."
Procedures getest
Tijdens #CyberEurope2014 werden onder meer de procedures voor het delen van operationele informatie over cybercrises in Europa getest, de nationale capaciteiten voor de aanpak van cybercrises werden versterkt en de effecten van het op verschillende manieren parallel uitwisselen van informatie op nationaal en internationaal niveau tussen de private en de particuliere sector dan wel binnen het bedrijfsleven werden onderzocht. Bij de oefening werden daarnaast de operationele standaardprocedures van de EU (EU-SOP’s) (richtsnoeren voor het delen van operationele informatie over cybercrises) getest.
Achtergrond
Volgens het overzichtsrapport Threat Landscape report (2013) van Enisa worden de aanvallen en de toegepaste instrumenten steeds geraffineerder. Bovendien is gebleken dat het ontplooien van cyberactiviteiten niet aan slechts enkele landen is voorbehouden. Veel landen zijn in staat om allerlei soorten doelwitten, zowel op overheids- als op particulier niveau, te infiltreren om hun doelen te bereiken.
In 2013 zijn ten opzichte van 2012 webgebaseerde aanvallen op wereldwijde schaal met bijna een kwart toegenomen en was het totale aantal datalekken 61 % hoger. Bij elk van de acht ernstigste datalekken gingen er tientallen miljoenen gegevensrecords verloren en in totaal werden er gegevens over 552 miljoen identiteiten gecompromitteerd. Uit ramingen van de sector blijkt dat cybercriminaliteit en spionage in 2013 wereldwijd kosten ter waarde van tussen de 300 miljard en de één biljoen dollar hebben veroorzaakt.
Anderen lazen ook