

4 nov. 2026
1 minuut
Dit artikel verscheen eerder in Constucteur 4 – 2025
De EN-ISO 12100, een zogenoemde type A-norm in het kader van de Machineverordening, staat gereed voor stemming. Na hopelijk een niet al te problematische stemronde tegen het einde van dit jaar (2025, red) zal de norm in 2026 worden gepubliceerd1. Deze basisnorm voor de machineveiligheid is in lijn gebracht met de eisen van de Machineverordening. Tevens zijn een paar stroomschema’s aangepast en diverse redactionele wijzigingen doorgevoerd.
Een korte samenvatting van de belangrijkste wijzigingen zoals die in het voorwoord zijn vermeld, is te lezen in het kader hieronder.
Kader 1: De belangrijkste wijzigingen in de komende nieuwe versie van EN-ISO 12100
- het toepassingsgebied is aangepast;
- aan hoofdstuk 2 zijn enkele verwijzingen toegevoegd;
- de termen en definities in hoofdstuk 3 zijn gewijzigd;
- er is een nieuwe figuur 1 toegevoegd en figuur 4 uit de vorige editie is vervangen door een nieuwe figuur 5;
- de eisen voor besturingssystemen zijn verplaatst naar paragraaf 6.3.5;
- verwijzing naar zelfevoluerend gedrag van toegepaste kunstmatige intelligentie toegevoegd aan paragraaf 5.4, b) 2);
- nieuwe bepaling “Hygiëneaspecten” toegevoegd als paragraaf 6.2.14;
- Bepaling “Beveiliging om emissies te verminderen” is ingekort tot alleen algemene aspecten;
- Bepaling over “Softwareaspecten” volledig herschreven;
- vereisten voor afschermingen en beschermingsvoorzieningen bijgewerkt (paragraaf 6.3.2)
- nieuwe bepalingen “Afstandsbediening” en “Software-updates op afstand” toegevoegd als respectievelijk paragrafen 6.3.5.11 en 6.3.5.12;
- nieuwe bepaling “Cyberbeveiliging en bescherming tegen corruptie” toegevoegd als paragraaf 6.3.5.17;
- ISO/TR 22100-1 en ISO/TR 22100-2 opgenomen als nieuwe bijlagen C en D.
De wijzigingen toegelicht
Met name op het gebied van cybersecurity en kunstmatige intelligentie (AI) is het toepassingsgebied in hoofdstuk 1 uitgebreid met algemene maatregelen om de veiligheid van machines te waarborgen bij implementatie van kunstmatige intelligentie/machine-learning, alsmede kwetsbaarheid voor cyberdreigingen en gegevenscorruptie.
Een van de opmerkingen (note 4) in het toepassingsgebied van EN-ISO 12100 geeft aan dat deze norm niet alleen gebruikt kan worden door de ontwerper van een machine, de fabrikant, maar ook de integrator, of de gebruiker in geval van veiligheidsrelevante wijzigingen. Oftewel, het gebruik van deze norm is niet beperkt tot de fabrikant/ontwerper van een ‘nieuwe’ machine, maar richt zich ook op iemand die een machine ingrijpend wijzigt en/of een groter geheel van machines samenstelt zoals in EN-ISO 11161 (Geïntegreerde productiesystemen) is bedoeld.
In hoofdstuk 2 (normatieve verwijzingen) zijn naast de EN 60204-1 (elektrische veiligheid) nog een drietal normen opgenomen: EN-ISO 13849-1 (functionele veiligheid), ISO/TR 14121-2 (risicobeoordelingsmethoden) en EN-ISO 20607 (informatie voor de gebruiker). Veel gehanteerde zogenoemde type B-normen, zijn opgenomen in de bibliografie van de EN-ISO 12100. In het hoofdstuk 3 (termen en definities) zijn een enkele definities geschrapt zoals 3.32 gevaarlijke storing, 3.39 noodbediening en 3.42 vergelijkbare emissiegegevens (kader 2). Ook zijn kleine aanpassingen gedaan (3.28.9) en definities toegevoegd (3.19), (3.40 t/m 3.43).
Kader 2 Hoofdstuk 3 van de komende versie van EN-ISO 12100 kent verschillende kleine aanpassingen (3.28.9) en toegevoegde definities (3.19, 3.40 t/m 3.43)
- 3.28.9 bewegingsbeperkend besturingsorgaan – besturingsorgaan waarvan een enkele bediening, in samenwerking met het besturingssysteem van de machine, slechts een beperkte beweging toelaat van een deel van de machine. Opmerking 1: bewegingsbeperkend besturingsorganen omvatten jogbesturingen, stap-voor-stapbesturingen, kruipbesturingen, impulsregelaars, voedingsbesturingen en soortgelijke voorzieningen.
- 3.19 Toelaatbaar risico / aanvaardbaar risico / voldoende gereduceerd risico: Niveau van het risico dat in een bepaalde context wordt aanvaard op basis van de huidige waarden van de samenleving, minimaal in overeenstemming met de wettelijke vereisten. Opmerking 1: Toelaatbaar risico verwijst meestal naar het niveau waarop verdere technologisch, functioneel en financieel haalbare risicoreducerende maatregelen of extra uitgave(n) in bedrijfsmiddelen geen significante vermindering van het risico opleveren. Opmerking 2: Criteria om te bepalen wanneer een voldoende gereduceerd risico is bereikt, worden gegeven in 5.6.2. (Afdoende risicoreductie).
- 3.40 cybersecurity: maatregelen om een machinebesturingssysteem te beschermen tegen ongeoorloofde toegang of aanvallen die tot een gevaarlijke situatie kunnen leiden. Opmerking 1: Schade of wijzigingen kunnen worden aangebracht aan de hardware, software of informatie van het besturingssysteem van de machine, evenals verstoring of verkeerde aansturing van de beoogde functie. Opmerking 2: Cybersecurity omvat zowel informatietechnologiebeveiliging (IT-beveiliging) als operationele technologie (OT).
- 3.41 Toegang op afstand: proces van communicatie met een of meer voorziening(en) op de machine vanuit een ander netwerk of vanuit een terminal die niet permanent, fysiek of logisch, met de voorziening(en) is verbonden.
- 3.42 Afstandsbediening: proces waarbij parameters kunnen worden gewijzigd en machinefuncties kunnen worden gestart, gestopt of gewijzigd vanaf een locatie zonder zicht op de gevarenzones. Opmerking 1: De term afstandsbediening mag niet worden verward met draadloze bediening.
- 3.43 Programmeren op afstand: proces waarbij actieve programma’s kunnen worden gemaakt, gewijzigd of getest vanaf een locatie zonder zicht op de gevarenzones. Opmerking 1: Programmering op afstand kan van toepassing zijn op veiligheidsgerelateerde of niet-veiligheidsgerelateerde delen van de software.
Figuren aangepast
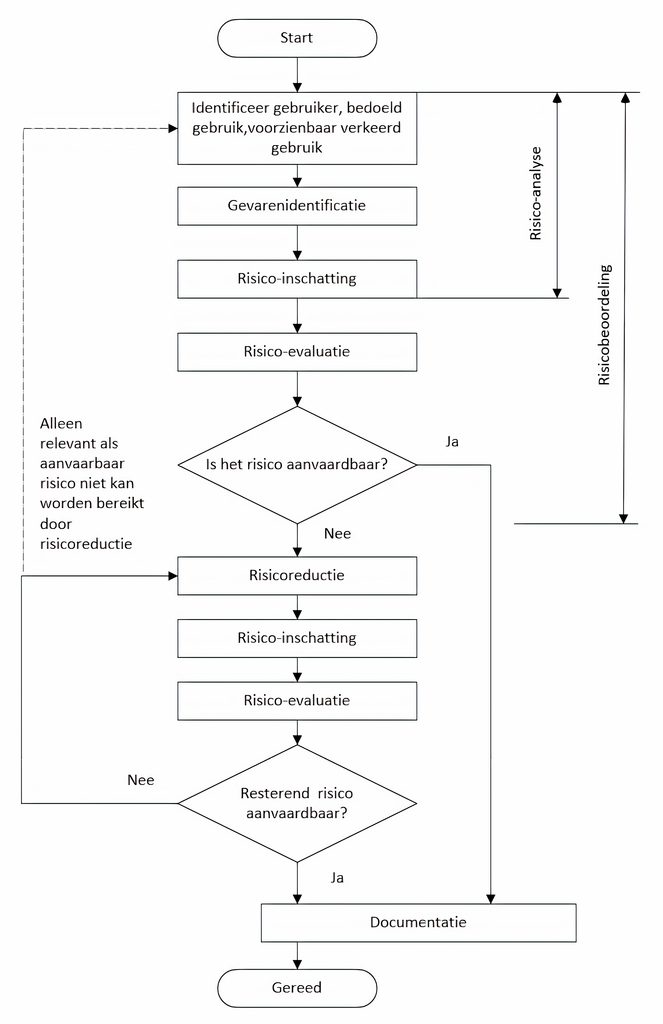
In hoofdstuk 4 is figuur 1 (afbeelding 1) toegevoegd om in lijn te zijn met de ISO/IEC Guide 51 (Veiligheidsaspecten – Richtlijnen voor hun insluitsel in normen). De figuur geeft het ‘wat’ van het risicobeoordelingsproces aan. In die figuur is het begrip toelaatbaar risico geïntroduceerd en is de terugkoppeling duidelijker aangegeven. Als het risico nog niet aanvaardbaar blijkt, zal alsnog het risico verder moeten worden gereduceerd.
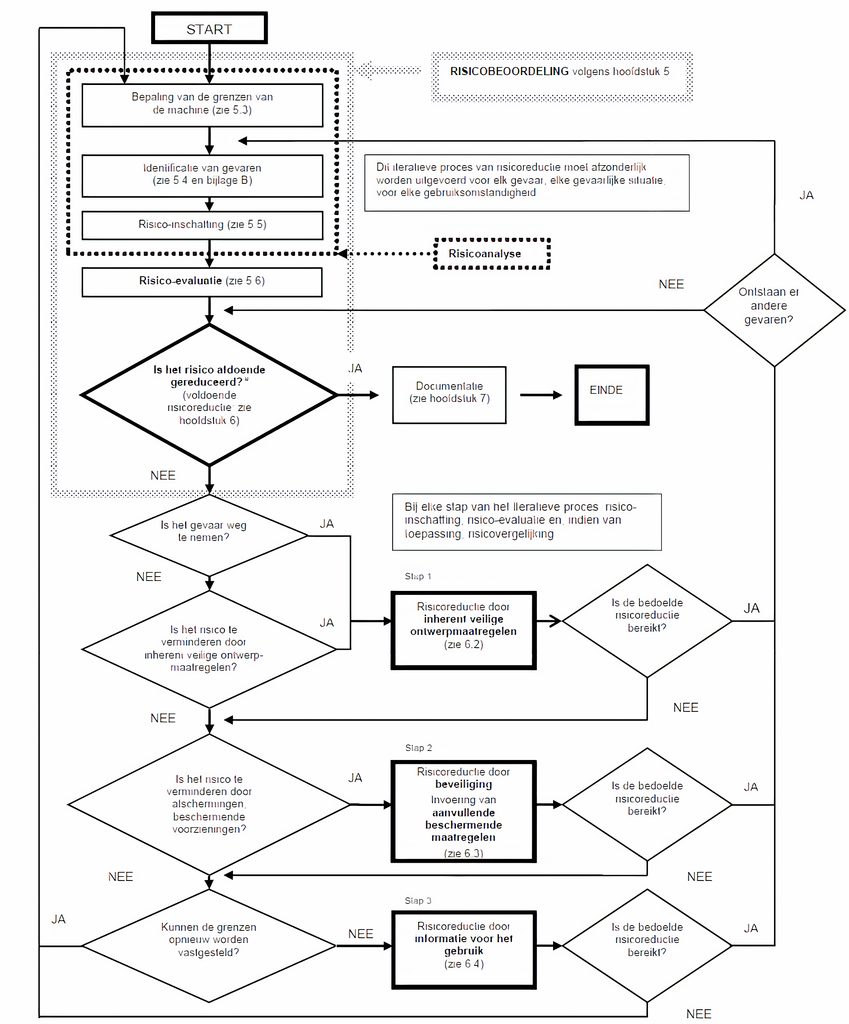
Op dat punt begint de driestappenmethode zoals nader uitgewerkt in figuur 2 (afbeelding 2). Dit is overigens figuur 1 uit de oorspronkelijke EN-ISO 12100 en is nu ongewijzigd overgenomen als figuur 2. In die ongewijzigde figuur 2 is aangegeven hoe door middel van het doorlopen van de driestappenmethode de bedoelde risicoreductie kan worden bereikt.
Terug naar de tekentafel
Zowel in figuur 1 als in figuur 2 in de aangepaste norm is de terugkoppeling te zien als na de risicoreductie toch niet het beoogde resultaat is bereikt. Er moet wellicht een heroverweging plaatsvinden door te controleren of de uitgangspunten (c.q. grenzen van de machine) zijn aan te passen. In feite betekent deze terugkoppeling: terug naar de tekentafel.
Bij het onderdeel risico-inschatting wordt opgemerkt dat in plaats van te streven naar absolute nauwkeurigheid bij het inschatten van risico’s, de (bedrijfs)middelen juist moeten worden ingezet om risico’s te verminderen.
Afscherming en aanvullende risicoreducerende maatregelen
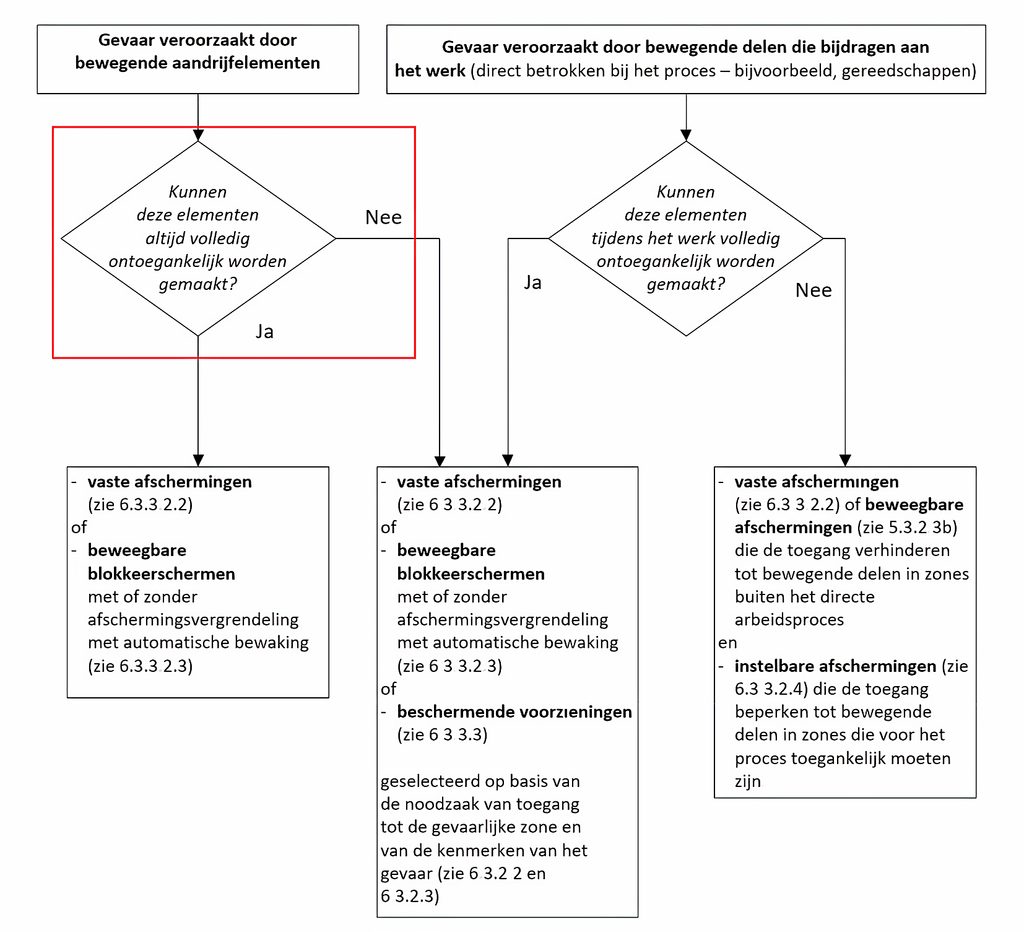
In hoofdstuk 6.3 zijn met de vele onderliggende paragrafen, de risicoreducerende maatregelen aangegeven. Behalve de toevoegingen inzake cyberbeveiliging en kunstmatige intelligentie in relatie tot de software, is nog een verandering gemaakt. In het stroomschema voor het bepalen van het type afscherming is een extra keuze toegevoegd, rood ingetekend in figuur 3 (afbeelding 3).
Hygiënerisico’s
In paragraaf 6.2.14 worden ook hygiëne aspecten benoemd (mede dank zij Nederlandse inbreng). Het gaat hier om machines voor voedingsmiddelen en farmaceutische producten die zo moeten zijn ontworpen dat ze kunnen worden gereinigd en, indien nodig, gedesinfecteerd.
Verwijzing naar de normen voor het hygiënisch ontwerp van machines zijn ISO 14159 (Hygiëne-eisen voor het ontwerpen van machines), ISO 21469 (Smeermiddelen) en EN 1672-2 (basisregels hygiëne-eisen).
Eisen voor software
Door de eisen van kunstmatige intelligentie en cybersecurity is ook het hoofdstuk over software herschreven en zijn er nieuwe paragrafen toegevoegd. De eisen voor besturingssystemen in de huidige norm zijn verplaatst naar het hoofdstuk 6.3 (Beschermende en aanvullende risicobeperkende maatregelen) en aldaar opgenomen onder paragraaf 6.3.5. (Ontwerpen van besturingssystemen).
De eisen voor de software van besturingssystemen zijn gericht op het voorkomen van onvoorzien en potentieel gevaarlijk machinegedrag. Daarbij zijn naast de gebruikelijke aandachtspunten voor het ontwerpen van de software voor AI de volgende punten opgenomen (kader 3):
De ontwerpmaatregelen van het besturingssysteem voor veiligheidsfuncties moeten zodanig worden gekozen dat hun veiligheidsgerelateerde prestaties een voldoende risicoreductie opleveren. Daarbij wordt een verwijzing gemaakt naar de EN-ISO 13849-1 en EN 62061. Uiteraard geldt ook dat de veiligheid en beveiliging moet worden gegarandeerd bij bediening op afstand (kader 4) en software-updates ‘Over The Air’ (OTA) via een een draadloze verbinding, bijvoorbeeld via een radiosignaal (kader 5).
In een volgend artikel zal nader worden ingegaan op de belangrijke toevoegingen van ISO/TR 22100-1 en ISO/TR 22100-2 die zijn opgenomen als nieuwe bijlagen C en D.
Het laatste nieuws
Uitgelichte vacatures
- Engineer Meet- & Regeltechniek
Bedrijf: PWN - PA-systeem- en securityspecialist
Bedrijf: PWN - Flow Measurement Engineer
Bedrijf: VSL - Wetenschapper Elektriciteit
Bedrijf: VSL - Technisch specialist leidingen & technieken
Bedrijf: PWN - Monteur Hightech Machinebouw (medior)
Bedrijf: Trymax


Kader 3 In de eisen voor de software van besturingssystemen zijn nu nieuwe aandachtspunten voor AI opgenomen
- onbedoeld zelfevoluerend gedrag van AI (bijvoorbeeld vals-negatieve of vals-positieve resultaten of inconsistente correlatiepercentages die een aanvaardbare limiet overschrijden),
- systematische storingen in de interface tussen AI en mens.
- typische oorzaken van gevaarlijk gedrag van machines kunnen zijn:
- onverwachte start,
- ongecontroleerde snelheidsverandering,
- het niet stoppen van bewegende delen,
- het vallen of wegschieten van een deel van de machine of van een door de machine vastgeklemd werkstuk, en machinewerking als gevolg van remming (uitschakeling of storing) van beveiligingsinrichtingen.
- typische voorbeelden van gevaarlijke gebeurtenissen zijn;
- bewegingen buiten de limieten, beperkingen of domeinen.
- blokkering van beveiligingsinrichtingen of veiligheidsfuncties.
Kader 4 Veiligheid en beveiliging moet worden gegarandeerd bij bediening op afstand (CCTV- Closed-Circuit Television, een gesloten televisiecircuit)
6.3.5.11 Afstandsbediening
Als een machine op afstand kan worden bediend, zijn de eisen van ISO 13849-1:2023, paragraaf 5.2.4 van toepassing. Als een machine op afstand kan worden bediend, moet aan het volgende worden voldaan:
- a) er is een handmatige opdracht van de lokale besturing nodig om de afstandsbedienings-functie te activeren;Als dit niet haalbaar is, moeten andere risicobeperkende maatregelen worden genomen om ervoor te zorgen dat het activeren van de afstandsbediening niet tot een gevaarlijke situatie leidt.
- b) alle functies die een gevaar (risico) kunnen veroorzaken, zijn alleen mogelijk vanaf het geselecteerde enkele bedieningspunt;
- c) wanneer de lokale bediening is geselecteerd, kan de afstandsbediening de lokale bediening niet overschrijven;
- d) er moet een manier zijn om aan te geven wanneer de machine op afstandsbediening staat;
- e) voorzie in risicoreducerende maatregelen om toegang tot gevaren te voorkomen of toegang te detecteren, of beide, en initieer een veilige toestand;
- f) wanneer toegang met het hele lichaam mogelijk is, zijn de eisen van ISO/DIS 12895.2 van toepassing;
- g) zorg voor gebruiksinstructies waarin de procedure voor afstandsbediening en de te nemen maatregelen worden beschreven;
- h) alle veiligheidsfuncties die op de machine worden geactiveerd, bijvoorbeeld noodstop, hebben voorrang op alle functies die met afstandsbediening worden geactiveerd;
- i) draadloze (kabelvrije) afstandsbedieningssystemen voldoen aan de eisen van EN 60204-1, punt 9.2.4.
Opmerking 1 – Systemen voor beeldvorming op afstand (bijvoorbeeld videobewaking of CCTV) die worden gebruikt als risicoreducerende maatregel om de werking van machines te bewaken, zijn een veiligheidsfunctie. Zie ook ISO 13849-1.
Opmerking 2 – Risicoreducerende maatregelen voor afstandsbediening kunnen verschillen van die welke voor andere modi gelden.
Opmerking 3 – Zie 6.3.5.17 voor cyberbeveiligingskwesties met betrekking tot ongeoorloofde toegang tot afstandsbediening.
Voor verbindingen voor afstandsbediening moet een automatische time-out worden overwogen.
Kader 5 Ook software-updates ‘over the air’ (OTA) moeten veilig en beveiligd verlopen
Software-updates op afstand (OTA) (6.3.5.12)
Software-updates op afstand kunnen gevaarlijke situaties veroorzaken (bijvoorbeeld door onderbreking van de software-update op afstand). Voorbeelden van gevaarlijke situaties zijn onder meer, maar zijn niet beperkt tot,
- a) software-updates die de beoogde toestand van een risicobeperkende maatregel wijzigen (bijvoorbeeld de verwachte toestand van de vergrendeling voor de automatische modus wordt gewijzigd van vergrendeld naar ontgrendeld),
- b) de mogelijkheid om een risicobeperkende maatregel vanaf een externe locatie te omzeilen.
Software-updates op afstand mogen niet leiden tot een gevaarlijke situatie.
OPMERKING Zie 6.3.5.17 voor cyberbeveiligingskwesties met betrekking tot software-updates op afstand.
Het ontwerp van de machine moet software-updates op afstand mogelijk maken wanneer er specifieke maatregelen zijn getroffen om gevaarlijke situaties te voorkomen die kunnen ontstaan door de onopgemerkte aanwezigheid van personen in of nabij de machine. Software-updates op afstand die van invloed kunnen zijn op de veiligheid moeten worden gevalideerd.
Om gevaarlijke situaties tijdens software-updates op afstand te voorkomen, moet aan het volgende worden voldaan:
- software-updates op afstand mogen alleen mogelijk zijn wanneer passende risicobeperkende maatregelen functioneel zijn;
- het verlies van de verbinding tijdens de software-update op afstand mag geen gevaarlijke situatie(s) veroorzaken;
- software-updates op afstand van veiligheidsgerelateerde parameters mogen niet mogelijk zijn zonder dat de aanvaardbaarheid van de update is bevestigd en dat de update(s) geen gevaarlijke situatie(s) veroorzaakt/veroorzaken;
- alle machines, apparatuur en subassemblages die niet nodig zijn voor software-updates op afstand moeten in een veilige staat verkeren.
Personeel dat betrokken is bij de software-updates op afstand moet worden geïnformeerd voordat de updates worden gestart. De gebruiksinformatie moet worden bijgewerkt om wijzigingen als gevolg van software-updates op afstand en de te nemen maatregelen weer te geven.
Cyberbeveiliging en bescherming tegen corruptie (paragraaf 6.3.5.17)
Er moeten risicobeperkende maatregelen worden genomen ter ondersteuning van cyberbeveiliging en bescherming tegen corruptie. De maatregelen moeten worden toegepast als beschermingslagen, bijvoorbeeld:
- middelen om ongeoorloofde toegang tot hardware, software, applicatiesoftware en gerelateerde configuratiegegevens te voorkomen,
- controle van toegang op afstand,
- het voorkomen van onopzettelijke of onbedoelde wijzigingen,
- netwerkisolatie (air gapping),
- het vergrendelen van toegang tot poorten.
OPMERKING Voor informatie en vereisten over cyberbeveiliging zie ISO/IEC 24392.(Security reference model for industrial internet platform).
- Hoewel op dit moment alleen de Engelstalige versie in de commissie circuleert zijn de relevante delen in kader uit de EN-ISO 12100 door de auteur vertaald. De definitieve Nederlandse vertaling volgt pas wanneer de norm is aangenomen en de officiële publicatie via NEN heeft plaatsgevonden. ↩︎