17 okt. 2026
1 minuut
De industrie krijgt steeds vaker te maken met cyberdreigingen die niet alleen data raken, maar ook productieprocessen en vitale infrastructuren. Tijdens het Industrial Cyber Security Event (ICS), op 29 oktober 2026 in Congrescentrum 1931 in Den Bosch draait alles om de vraag hoe je productieomgevingen veilig houdt zonder in te leveren op continuïteit en innovatie.
Dertig experts, eindgebruikers en technologieleveranciers delen hun kennis over actuele vraagstukken rond industriële cybersecurity. Onderwerpen als vulnerability management, asset inventory, veilige remote access, OT-monitoring en crisismanagement komen uitgebreid aan bod. Ook komt nieuwe regelgeving, waaronder NIS2 en de Cyber Resilience Act (CRA), aan de orde.
De dag wordt geopend door Liesbeth Holterman, directeur van Cyberveilig Nederland. Zij spreekt over soevereiniteit en de groeiende behoefte van organisaties om grip te houden op hun digitale infrastructuur. Zij maakt hierbij de vergelijking met de uitvinding van de boekdrukkunst, die een grote impact had in Europa. Door boeken en ideeën sneller en goedkoper te verspreiden, kregen steeds meer mensen toegang tot kennis. Hierdoor werd de controle van kerk en staat verminderd en kritisch denken gestimuleerd. Paralellen zijn te trekken met digitale soevereiniteit: onze afhankelijkheid van niet Europese technologie zorgt er voor dat we onvoldoende controle hebben over onze data en digitale infrastructuur, wat onze vrijheid (potentieel) belemmert.
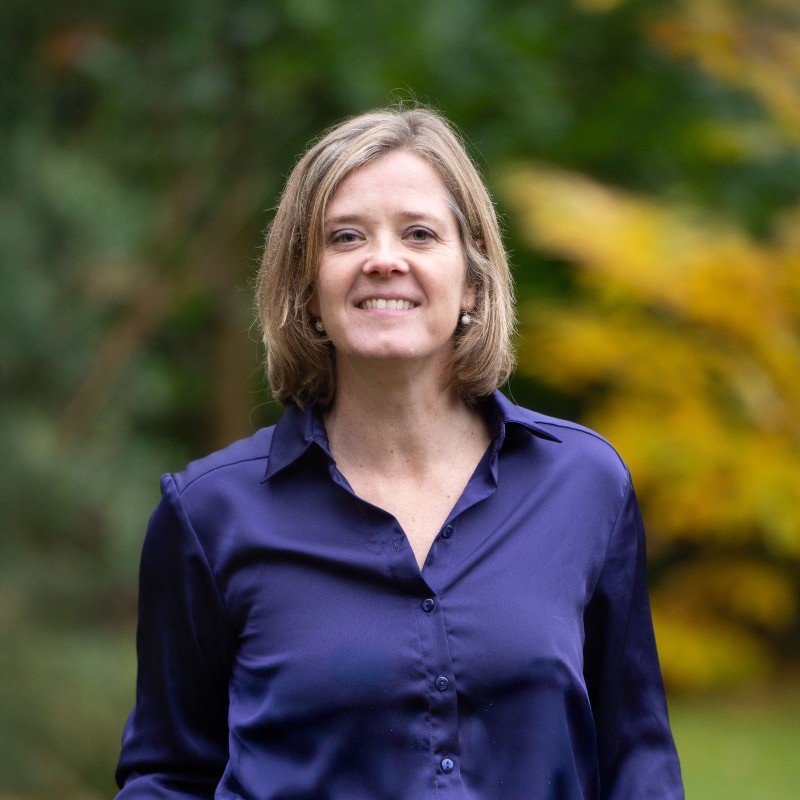
Liesbeth gaat in op wat organisaties kunnen doen om weer de regie te krijgen. Andere onderwerpen die voorbij komen zijn: welke impact heeft de Cyberbeveiligingswet op deze problematiek? Hoe kan de CRA bijdragen aan het verminderen van onze afhankelijkheden? Gaat AI onze afhankelijkheid weer laten toenemen?
Bereid je voor op een Europese black-out
De plenaire afsluiter is door Chris van ’t Hof, ethisch hacker, onderzoeker bij het Dutch Institute for Vulnerability Disclosure en crisistrainer bij CCRC. Hij vertelt over de risico’s van kwetsbaarheden in vitale infrastructuren en gaat in op de mogelijke gevolgen van cyberincidenten voor essentiële voorzieningen zoals energie. Hij neemt neemt hierbij zijn publiek mee in een scenario waarin een cyberaanval op energiesystemen uitgroeit tot een grootschalige black-out.
Met zijn achtergrond als elektricien en socioloog heeft Van ‘t Hof een bovengemiddelde belangstelling voor de veiligheid van energiesystemen. Denk aan omvormers voor zonnepanelen, thuisbatterijen, laadpalen, warmtepompen en energiemanagement-oplossingen. Volgens hem bevatten dergelijke systemen een groeiend risico voor de industrie.
“Elk bedrijf is in feite een mini-energiecentrale. De meeste apparaten zijn tegenwoordig verbonden met het internet en bevatten samen voldoende vermogen om grote delen van het elektriciteitsnet te beïnvloeden. Eén kleine kwetsbaarheid in de keten kan de deur openen naar een aanval waardoor de stroom in de hele regio uitvalt. Het is zelfs mogelijk om een land of delen van Europa op zwart te zetten.”
De impact van een hackout
De gevolgen van een black-out (Van ’t Hof spreekt liever van een ‘hack-out’) reiken veel verder dan een paar uur zonder licht. “Niet alleen de elektriciteit valt uit, maar uiteindelijk ook internet en mobiele communicatie. Veel industriële controlesystemen zijn afhankelijk van die infrastructuur.”
Hij adviseert bedrijven om te allen tijde een back-upprotocol paraat te hebben. “Wees voorbereid op een incident en bedenk meerdere scenario’s, inclusief oplossingen. Wat gebeurt er bijvoorbeeld als operators niet meer op afstand kunnen ingrijpen? Hoeveel processen worden handmatig bestuurd en hoe snel zijn monteurs ter plaatse wanneer meerdere systemen tegelijk uitvallen? Ik merk dat veel bedrijven daar te makkelijk over denken. Ze zeggen: ‘We hebben een mannetje op een tractor die ernaar toe rijdt’. Dat is mooi, maar wat als er honderden incidenten tegelijk plaatsvinden? Gaan er dan honderden mannetjes op tractors op pad?”
Kwetsbaarheid zit in de keten
Grote bedrijven zijn zich wel degelijk bewust van cyberrisico’s en investeren fors in beveiliging. De blinde vlek bevindt zich in de keten, bij de kleinere bedrijven en de startups. “Je kunt je eigen beveiliging perfect op orde hebben maar als een leverancier kwetsbaar is, heb je daar alsnog last van.”
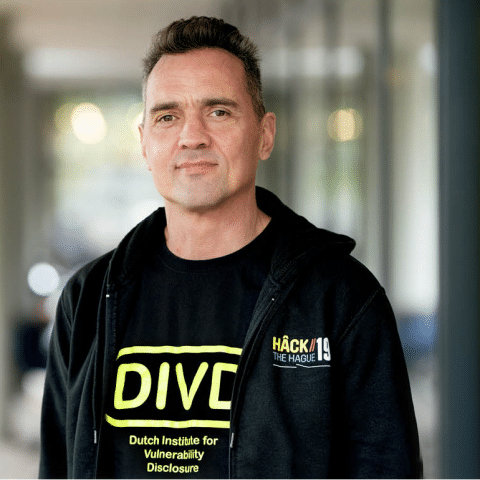
Daarom pleit de hackexpert voor ketenweerbaarheid in plaats van ketenafhankelijkheid. “Kijk niet alleen naar je eigen systemen maar ook naar de systemen van partijen waarmee jouw organisatie online verbonden is. Dit geldt zowel voor industriële leveranciers als voor de energieplatforms die vraag, aanbod, opslag en handel in energie aan elkaar koppelen. Elke schakel in de keten is een interessant doelwit voor hackers en geloof me: ze monitoren continue.”
Van schijnveiligheid naar weerbaarheid
Van ‘t Hof is blij met de nieuwe Europese regelgeving die overheden en waakhonden handvatten geeft om op te treden tegen bedrijven die hun cybersecurity niet op orde hebben. Wetgeving zoals de CRA verplicht fabrikanten om digitale producten veilig te ontwerpen en te onderhouden. NIS2 dwingt kritieke partijen om hun systemen goed te beveiligen en maakt bestuurders aansprakelijk voor de digitale veiligheid van hun organisatie.
Maar regelgeving alleen is niet voldoende, waarschuwt de hackspecialist. “Bij een ernstig incident moet je als bedrijf onmiddellijk kunnen overschakelen op een ‘eilandmodus’. Dit houdt in dat bepaalde delen van een netwerk zelfstandig functioneren wanneer de stroom plotseling uitvalt. Industrieterreinen die zelf energie opwekken, opslaan en verbruiken, kunnen daarmee de eerste klap opvangen zodat ze niet gelijk ‘op zwart’ gaan bij een hack.”
Testen en oefenen
Hij adviseert de industrie om van buiten naar binnen te kijken. “Blijf doorlopend testen op alle onderdelen en schakels, tot op het kleinste componentniveau. Waar zijn systemen onbedoeld bereikbaar vanaf internet? Welke leveranciers hebben toegang? Welke afhankelijkheden bestaan er binnen de keten?”
Realistische crisisoefeningen waarbij bedrijven een fictieve cyberaanval naspelen, kunnen daarbij helpen. “Bij zo’n oefening spelen we een scenario na, inclusief fictieve escalatie. Niet alleen computerspecialisten doen mee, maar ook bestuurders, communicatieafdelingen, juridische teams en operationele medewerkers. Tijdens een oefening ontdek je welke processen niet werken zoals je dacht en waar het daadwerkelijke gevaar loert.”
Meld je aan
Naast de lezingen, biedt het event een beursvloer met zesendertig exposanten. Leveranciers, systeemintegrators en cybersecurityspecialisten presenteren hier hun nieuwste oplossingen voor industriële omgevingen. Meer informatie en aanmelden: fhi.nl/industrialcybersecurity.
Het laatste nieuws
Uitgelichte vacatures
- Monteur Hightech Machinebouw (medior)
Bedrijf: Trymax - Kalibratie Engineer Elektriciteit
Bedrijf: VSL


Anderen lazen ook