

21 okt. 2026
1 minuut
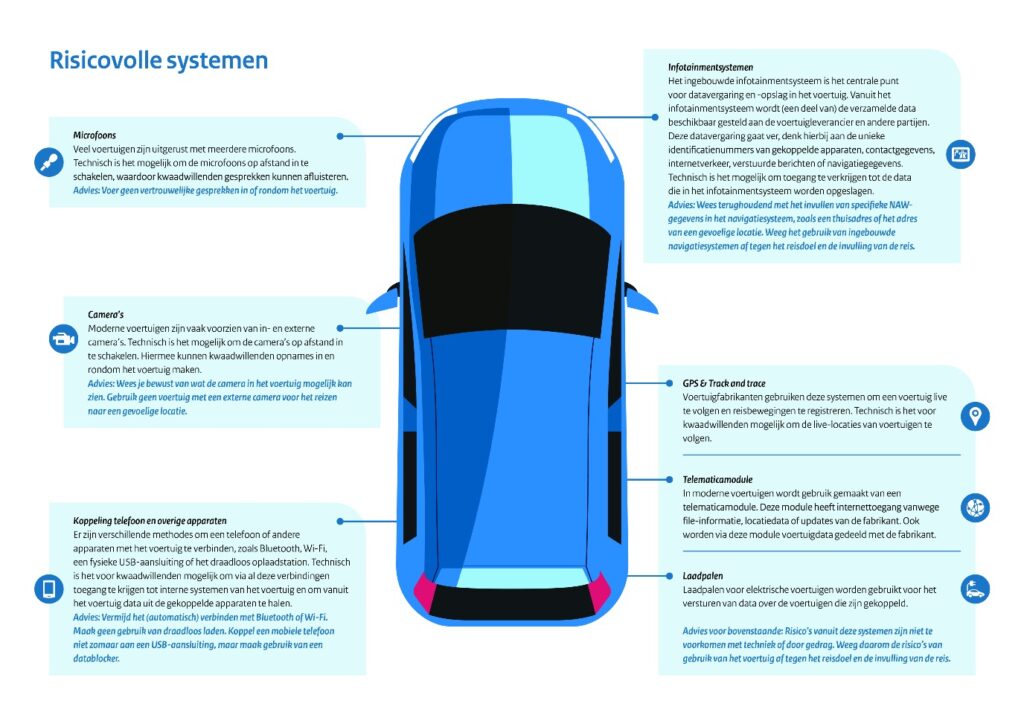
De AIVD waarschuwde onlangs voor de moderne auto als mogelijke spion: microfoons, camera’s en GPS van de auto kunnen op afstand worden ingeschakeld, mogelijk via apps op je telefoon wanneer die via Bluetooth gekoppeld is aan de autosystemen. RUG-onderzoeker Fadi Mohsen doet onderzoek naar de veiligheid van telefoons, websites en computers, en ook hij waarschuwt voor Bluetooth als kwetsbare technologie. Onlangs liet hij zien dat het mogelijk is op grote schaal persoonsgegevens te stelen en daar met AI gebruikersprofielen van op te stellen.
“Mensen downloaden zo makkelijk even een nieuwe applicatie als ze iets nodig hebben – bijvoorbeeld een app die gauw even een geluidsfragmentje voor je kan opnemen, of iets dat mooi de statistieken toont van je activity tracker.” Maar als je eenmaal toestemming hebt verleend aan de app van de fabrikant van je Bluetooth-apparaat om verbinding te maken, kunnen al deze leuke maar misschien onbetrouwbare apps dat ook.
Iemand die gegevens van die Bluetooth-apparaten wil stelen, hoeft dus alleen maar een aantrekkelijke app te ontwikkelen, en kan vervolgens allerlei informatie uitlezen – bijvoorbeeld uit het systeem van je auto, die activity tracker of misschien een insulinepomp of gehoorapparaten. Denk aan locatiegegevens, audio, videobeelden of medische gegevens.
Fitness-gegevens in real time
Mohsen doet onderzoek naar zulke aanvallen op Android, omdat dit besturingssysteem een grote schare gebruikers heeft en omdat het voor de onderzoekers vrij makkelijk is om een eigen applicatie in de Play Store te krijgen. Want veel van het werk van Mohsen bestaat uit ethisch hacken: kwaadaardige apps ontwikkelen die aantonen waar de zwakke plekken in het systeem zitten. Zo ontwikkelde een student van hem onlangs een app die persoonsgegevens van de fitness tracker van een slachtoffer kan stelen en vervolgens in realtime online kan streamen.
“Hoewel andere onderzoekers wel vergelijkbare aanvallen hebben gedemonstreerd, was deze uniek om twee redenen. Ten eerste wist de student de meldingen te omzeilen die normaal getoond worden wanneer een app Bluetooth gebruikt, en ten tweede was de aanval zo geoptimaliseerd dat er na afloop geen sporen meer in het geheugen of de verwerking achter bleef.” Kortom: een app die op het oog iets heel anders doet, kan stiekem over je schouder meekijken zonder dat je het door hebt.
Ontwerp met zorg
Er zijn in de wetenschappelijke literatuur wel aanbevelingen om deze aanval te voorkomen: wanneer de ontwikkelaar van een Bluetooth-apparaat secuur te werk gaat, kunnen andere apps daar lang niet zoveel kwaad mee doen. Want vaak moet iemand die persoonsgegevens wil stelen eerst doorgronden hoe de fabrikant zélf die gegevens van het apparaat uitleest, om dat vervolgens na te bootsen of ermee te interacteren. In die communicatie tussen apparaat en telefoon kan een fabrikant veiligheid inbouwen.
“Onlangs hebben we zo’n 28.000 Android apps geanalyseerd die gebruik leken te maken van Bluetooth Low Energy en we ontdekten dat veel daarvan de aanbevelingen voor veiliger software niet volgen, zeker niet wanneer het gaat om het wegschrijven van data. Want ja, het blijft altijd een trade-off tussen gebruikersvriendelijkheid en veiligheid.”
Aan de andere kant heeft Mohsen al ruim tien jaar onderzoek gedaan naar Android OS, en heeft hij in die tijd wel grote verbeteringen gezien als het gaat om privacy. Zo hebben gebruikers tegenwoordig veel meer controle over app-toestemmingen; ze kunnen toestemming geven zodra de app het nodig heeft (in plaats van bij het installeren), en die toestemming ook weer gemakkelijk intrekken.
Een schot hagel analyseren met AI
“Maar nu komt het interessantste! Want ik dacht: wat nu als ik een generieke app ontwikkel die op de telefoon van een gebruiker lukraak zoveel mogelijk informatie probeert te oogsten uit allerlei verschillende Bluetooth-apparaten. Dan hoef ik dus helemaal niet meer de apps van fabrikanten te proberen te doorgronden – ik pak gewoon alles wat ik pakken kan. Kan ik dat schot hagel invoeren in generatieve AI zoals ChatGPT en er nog zinnige informatie uit verkrijgen?”
Met een bijeengeschraapte berg gegevens van een gebruiker zou je misschien best nog wel een profiel van iemand kunnen opstellen, was de gedachte, en daar zijn adverteerders dan weer in geïnteresseerd. En ja hoor, de eerste resultaten van Mohsen’s onderzoek laten zien: een aanval op deze manier heeft een grote kans van slagen.
Het laatste nieuws
Uitgelichte vacatures
- Engineer Meet- & Regeltechniek
Bedrijf: PWN - PA-systeem- en securityspecialist
Bedrijf: PWN - Flow Measurement Engineer
Bedrijf: VSL - Wetenschapper Elektriciteit
Bedrijf: VSL - Technisch specialist leidingen & technieken
Bedrijf: PWN - Monteur Hightech Machinebouw (medior)
Bedrijf: Trymax


Geef een reactie
Reacties (1)
Anderen lazen ook
Het echte probleem is dat de mensheid als een stel zombies de hele dag naar het schermpje van hun “smart”-telefoontjes zit te loeren. Ik moet die menselijke drones regelmatig ontwijken op de stoep: hoe smarter de foon hoe dommer de drone.
Houd toch op met die dingen, ze zijn gebouwd als controlesystemen, dus moet je niet raar staan kijken dat ze zo gebruikt worden.
Dit is echt niet de enige manier waarop die dingen worden gebruikt om jou data te pakken te krijgen. Dat de AIVD er voor waarschuwt is een lachertje, zij zijn zelf een instantie die er niet voor schuwt critici van de al ver uitgerolde controlemaatschappij, te beloeren op alle mogelijke manieren(inclusief de methoden waar ze nu voor waarschuwen), en deze critici (vrije meningsuiting bestaat hier al niet meer) weg te zetten als anti-overheids-extremisten en vergeet niet dat er al mensen op grond van dat soort beschuldigingen zijn opgepakt en vastgezet, terwijl ze alleen maar kritiek uitten op die geweldige overheid die uiteraard altijd het beste met ons voorheeft.
Nederland heeft al decennialang een reputatie van een heel grote afluisteraar, dat was al zo met de gewone telefoons, met vooral Israëlische apparatuur en software waardoor de diverse geheime diensten aldaar alles konden doen met die systemen: over dataveiligheid gesproken! Maar ja, zij zijn onze vriendjes dus daar doen we niet moeilijk over en zwijgen als het graf.
Tegenwoordig is er op basis van de diverse sleepwetgevingen (meerdere steeds verdergaande rechtvaardigingen, met terugwerkende kracht voor een al lang staande toen nog illegale praktijk van immense dataverzameling) nog veel meer van dit soort praktijken goedgekeurd door de hersenloze bevolking van ons parlement en gebruikte onze (genationaliseerde, verharde staats-) politie het stiekem aangeschafte Palantir-systeem van Peter Thiel al lang voordat, volgens minister van Weel, zij dit slechts kort en alleen maar af en toe inzetten om daar in 2021 al mee te zijn gestopt, terwijl het nu gewoon nog steeds wordt gebruikt en ze er bovendien al minstens in 2011 mee zijn begonnen.
Gaat u gerust weer slapen, de overheid en onze geweldige veiligheids- en andere diensten zoals de AIVD, NCTV, Politie, etc. (wat dacht u overigens van die fijne NCTV die feitelijk de leiding had in ons landje gedurende, of moet ik zeggen: sinds, “de coronatijd”), geleid door een steeds weer roulerend clubje kopstukken zoals: Erik Akerboom, Janny Knol, Tjibbe Joustra, Dick Schoof, Rob Bertholee, Simone Smit, Gerard Bouman uit de Algemene Bestuursdienst (ABD) die beurtelings genoemde “diensten” dirigeren en daarmee baat hebben bij steeds meer bevoegdheden om u en mij te beloeren en te beschuldigen wanneer je je oppositioneel gedraagt richting overheid.
Tenslotte zijn er nogal wat akkefietjes geweest met toezichthouders die hun werk niet meer konden uitvoeren: Bert Hubert, die in september 2022 opstapte als technisch lid van de Toetsingscommissie Inzet Bevoegdheden (TIB), de toezichthouder die vooraf toetst of AIVD en MIVD bepaalde bevoegdheden mogen inzetten. Hij maakte bezwaar tegen een wetsvoorstel dat de diensten ruimere bevoegdheden zou geven en volgens hem tegelijk het toezicht verzwakte. Nico van Eijk: hij trad op 4 maart 2024 per direct af als voorzitter van de CTIVD (Commissie van Toezicht op de Inlichtingen- en Veiligheidsdiensten). De officiële reden was dat de verhoudingen binnen de commissie duurzaam verstoord waren; de precieze aanleiding werd niet openbaar gemaakt. Zo zijn er meerdere gevallen waarin toezichthouders er achter kwamen dat ze hun werk niet meer konden doen omdat de diensten zich nergens wat van aantrekken.
Je zal mij niets horen zeggen over de “Deep State” want dat is een complottheorie en die bestaat alleen al daarom toch niet? Maar de ABD, die bestaat dus wel.